IT, legislativa a bezpečnost
Pro města, obce a veřejnou správu
Pomáháme vám plnit povinnosti v oblasti informačních systémů, kybernetické bezpečnosti a ochrany osobních údajů. Srozumitelně, prakticky a s ohledem na realitu vaší organizace.
16 let zkušeností
s veřejnou správou
více než 80 měst v ČR
se kterými jsme spolupracovali
Co pro Vás řešíme
Povinnosti veřejné správy nemusí být složité.
Praktická řešení, se kterými zvládnete legislativní požadavky a zároveň máte jistotu, že jsou vaše data a systémy v bezpečí.
Atestace ISVS
Pomáháme s evidencí, provozem
a dokumentací ISVS v souladu
se zákonnými požadavky.
Zjistit více
Kybernetická bezpečnost
Zajistíme analýzu, dokumentaci
a zavedení bezpečnostních
opatření podle platné legislativy.
Zjistit více
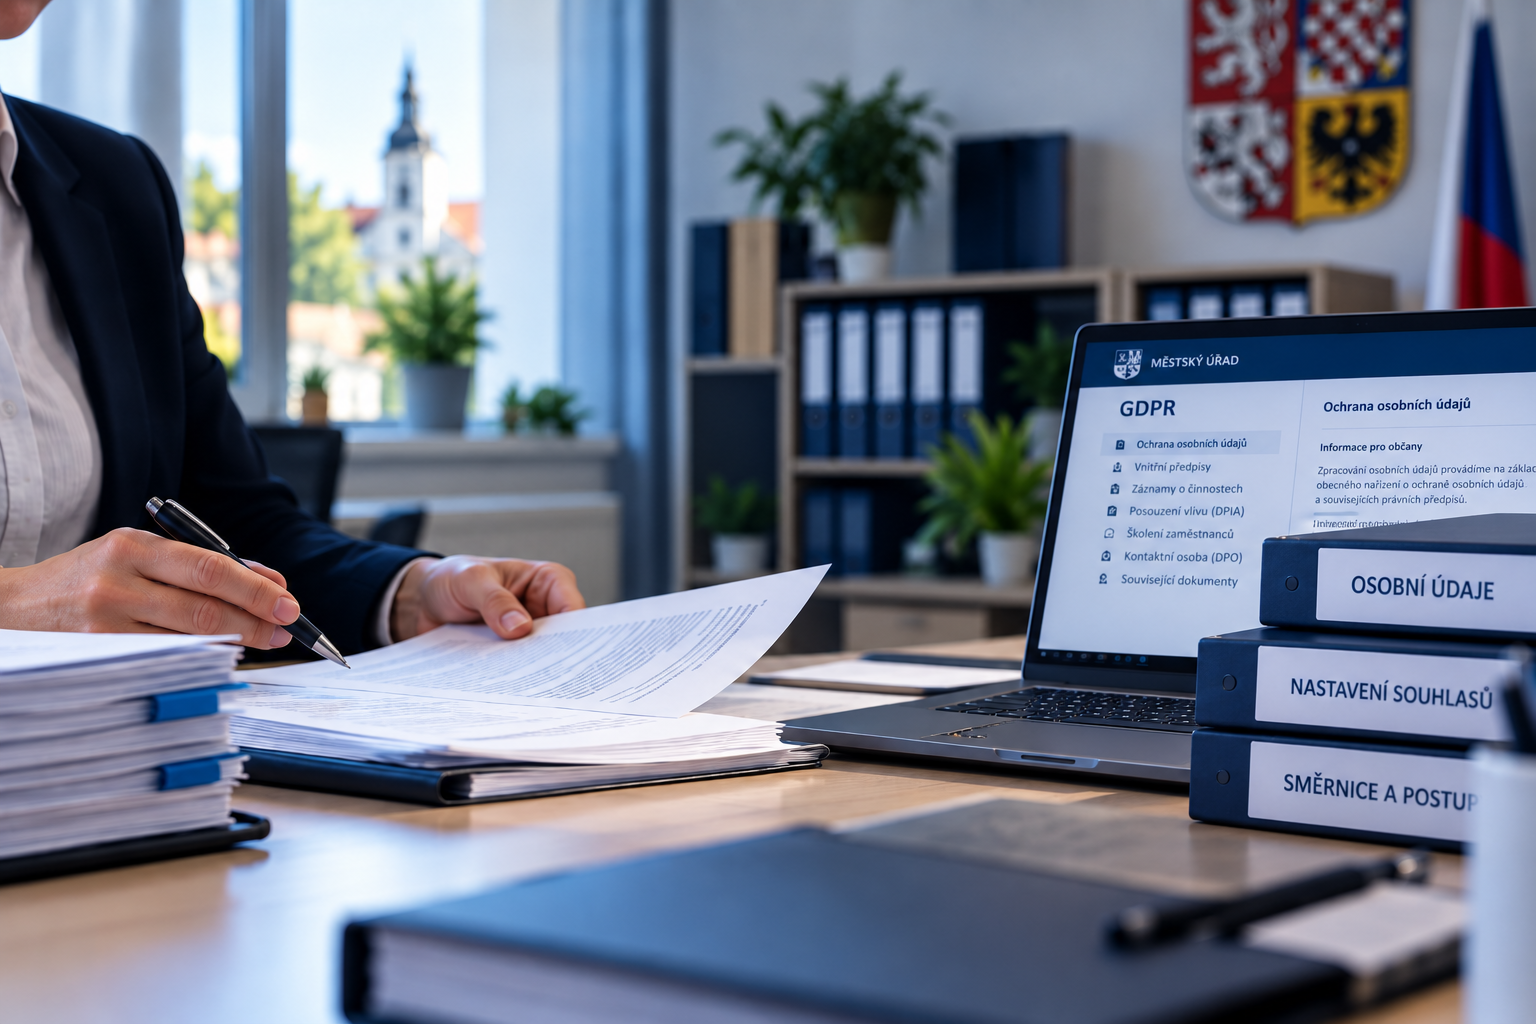
GDPR
Pomůžeme nastavit procesy,
dokumentaci a každodenní praxi
v souladu s GDPR.
Zjistit více
Povinnosti malých obcí
Přehledně a srozumitelně vám ukážeme, jaké povinnosti se týkají právě vaší obce.
Zjistit více
Atestace ISVS
Zákon č. 365/2000 Sb. ukládá orgánům veřejné správy povinnosti v oblasti dlouhodobého řízení informačních systémů veřejné správy. Součástí je informační koncepce, provozní dokumentace a u vybraných orgánů také povinnost prokázat jejich řádné nastavení atestem dlouhodobého řízení ISVS.
Obce s rozšířenou působností
a obce s pověřeným obecním úřadem
Atestace dlouhodobého řízení ISVS je povinná.
Obce vykonávající přenesenou působnost
pouze v základním rozsahu
Povinnost atestace se na ně nevztahuje.
1
Vytvoříme povinnou dokumentaci
Připravíme informační koncepci a provozní dokumentaci podle aktuálních požadavků zákona č. 365/2000 Sb. a vyhlášky č. 360/2023 Sb.
2
Udržujeme vaši dokumentaci aktuální
Naše služba „Manažer ISVS“ zaručuje aktuální dokumentaci po celý atestační cyklus, pravidelné roční vyhodnocování a zapracování legislativních změn
3
Zajistíme atestaci
Připravíme vše k atestaci a zajistíme komunikaci s pověřeným atestačním střediskem až do dokončení atestačního řízení. Garantujeme atest na 5 let.
ATEST
Atest dlouhodobého řízení ISVS se vydává na dobu nejvýše 5 let. Před uplynutím jeho platnosti lze atest prodloužit o 2 roky, a to i opakovaně.
Chraňte svou organizaci,
data i každodenní provoz
Kybernetická bezpečnost
Pomůžeme Vám zjistit aktuální stav kybernetické bezpečnosti, identifikovat rizika a navrhnout konkrétní opatření odpovídající potřebám Vaší organizace. Srozumitelně, prakticky a bez zbytečné technické složitosti.
- Analýza současného stavu
- Dokumentace a povinnosti
- Organizační a technická opatření
- Dlouhodobá podpora
Nevíte, co se týká právě Vaší organizace?
Nový zákon č. 264/2025 Sb., o kybernetické bezpečnosti,
je účinný od 1. listopadu 2025 a přináší nové povinnosti
také řadě organizací veřejného sektoru.
Pomůžeme Vám ověřit, zda se regulace týká právě Vaší
organizace, určit režim povinností a navrhnout další postup.
Kontaktujte nás rádi Vám poradíme01 — GDPR audit
Zmapujeme, jak Vaše organizace pracuje s osobními údaji, a identifikujeme nedostatky, rizika a oblasti, které je potřeba upravit.
02 — Záznamy o zpracování
Připravíme nebo aktualizujeme záznamy o činnostech zpracování a nastavíme přehled o tom, jaké údaje, proč, kde a jak dlouho zpracováváte.
03 — Dokumentace
Zkontrolujeme a připravíme interní směrnice, informační povinnosti, postupy, souhlasy a další dokumentaci související s ochranou osobních údajů.
GDPR
+68%
ÚOOÚ zaznamenal v roce 2025 nejvyšší počet podání od účinnosti GDPR
04 — Web a online služby
Prověříme web, elektronické formuláře, analytické nástroje a další online služby z pohledu zpracování osobních údajů.
05 — Pověřenec DPO
Zajistíme výkon funkce DPO, odborné konzultace, dohled nad dodržováním GDPR a komunikaci s Úřadem pro ochranu osobních údajů.
06 — Průběžná podpora
Pomůžeme při zavádění nových systémů, změnách procesů, žádostech občanů, incidentech i při aktualizaci dokumentace.
Povinnosti malých obcí
Zkontrolujeme povinně zveřejňované informace, postupy při poskytování informací podle zákona č. 106/1999 Sb. Vycházíme z aktuální legislativy a metodických doporučení Ministerstva vnitra.
Zajistíme opatření podle zákona 365/2000 Sb. o ISVS §5b, kdy obec musí zavést opatření podle §14 zákona o kybernetické bezpečnosti.
Nemusíte studovat desítky zákonů a metodik. Prověříme současný stav, určíme, které povinnosti se Vás skutečně týkají, a připravíme konkrétní kroky k nápravě.